Capcom Konfirmasi Kebocoran Data yang Berdampak pada Lebih dari 11 Juta Orang
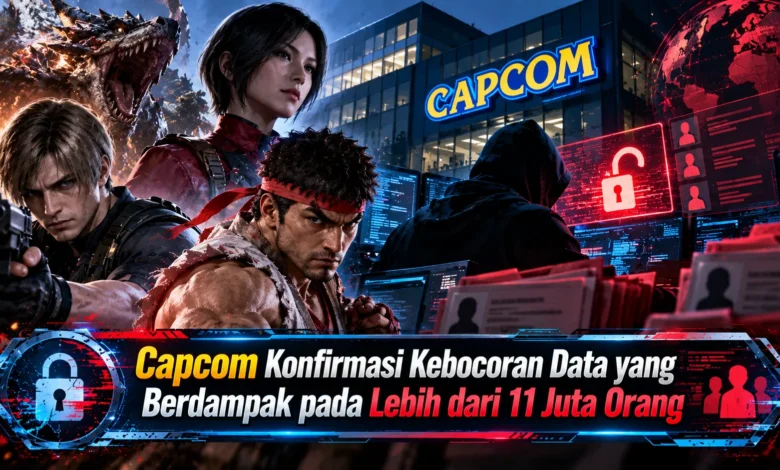
Capcom kembali menjadi sorotan industri GAME setelah mengonfirmasi insiden kebocoran data besar yang memengaruhi lebih dari 11 juta akun pengguna di seluruh dunia. Perusahaan asal Jepang tersebut mengumumkan pada 22 Oktober 2026 bahwa layanan keanggotaan CAPCOM ID mengalami akses tidak sah oleh pihak ketiga. Berdasarkan hasil penyelidikan awal, sebanyak 11.774.247 data akun terdampak, termasuk alamat email dan sejumlah informasi aktivitas pengguna. Meski perusahaan memastikan informasi kartu kredit tidak termasuk dalam kebocoran, kejadian ini tetap menimbulkan kekhawatiran mengenai keamanan data pribadi. Capcom telah mengambil tindakan darurat, melakukan investigasi, dan menyiapkan pemberitahuan kepada pengguna yang terdampak.
Insiden Keamanan CAPCOM ID Berdampak pada Jutaan Pengguna
Perusahaan pengembang GAME asal Jepang Capcom telah mengonfirmasi pelanggaran keamanan informasi pengguna CAPCOM ID. Menurut hasil pemeriksaan yang dipublikasikan, sebanyak 11.774.247 data akun mengalami paparan informasi secara global. Jumlah yang diumumkan menggambarkan besarnya jumlah data yang terdampak. Catatan pengguna yang diakses tanpa izin mencakup alamat email serta sejumlah informasi teknis akun. Manajemen Capcom menjelaskan bahwa langkah pengamanan darurat telah dilakukan setelah indikasi serangan berhasil diidentifikasi.
Sistem akun CAPCOM ID berperan sebagai sarana utama untuk menghubungkan pengguna dengan layanan web Capcom. Akun tersebut berkaitan dengan fitur daring beberapa judul permainan. Dengan mempertimbangkan fungsinya, kebocoran ini menjadi persoalan penting bagi komunitas. Namun di tengah insiden tersebut, Capcom menyatakan bahwa layanan masih dapat digunakan. Dalam keterangannya, Capcom menyampaikan bahwa aktivitas bermain tidak mengalami gangguan. Penjelasan tersebut membedakan persoalan kebocoran data dari gangguan server permainan.
Jenis Informasi Pengguna yang Bocor dalam Insiden CAPCOM ID
Mengacu pada informasi yang telah dipastikan, informasi paling luas yang terpapar adalah informasi surel beserta catatan teknis. Catatan teknis yang dimaksud meliputi waktu pembuatan akun, catatan masuk akun paling baru, hitungan proses login, serta alamat IP yang terhubung dengan sesi terakhir pengguna. Sekalipun catatan tersebut bersifat teknis, risiko penyalahgunaannya tetap perlu diperhitungkan. Data tersebut mungkin membantu pihak tidak bertanggung jawab menyusun serangan lanjutan apabila dikombinasikan dengan informasi lain.
Sebagai bagian dari temuan tambahan, Capcom juga menemukan 43 akun yang mengalami kebocoran informasi pribadi lebih lengkap. Data yang termasuk dalam kelompok ini meliputi informasi kelahiran, jenis kelamin, negara atau wilayah, serta nama panggilan pengguna. Dalam temuan lainnya, sebanyak 196 akun mengalami perubahan kata sandi tanpa izin. Tim keamanan telah mereset kata sandi pada akun yang mengalami perubahan ilegal. Penting untuk diketahui, perusahaan tidak mengidentifikasi paparan password yang sebelumnya ditentukan pengguna. Data pembayaran menggunakan kartu kredit juga dipastikan tidak menjadi bagian data yang terpapar.
Awal Terungkapnya Kebocoran Data Capcom pada Oktober 2026
Peristiwa akses tidak sah ini terdeteksi melalui aktivitas mencurigakan tanggal 19 Oktober 2026. Pada hari tersebut, Capcom mengidentifikasi indikasi pelanggaran keamanan terhadap layanan keanggotaan CAPCOM ID. Perusahaan kemudian segera menghentikan jalur akses yang teridentifikasi sekaligus memulai penyelidikan mengenai penyebab serangan. Masih dalam hari penemuan, tim investigasi membuktikan adanya pelanggaran akses. Langkah berikutnya mencakup pemeriksaan teknik yang digunakan pelaku serta upaya membatasi risiko lanjutan.
Pada 20 Oktober 2026, Capcom membentuk tim tanggap insiden internal. Satuan respons keamanan tersebut menjalankan evaluasi teknis dan membatasi potensi gangguan tambahan. Hasil pemeriksaan menunjukkan adanya kebocoran data pengguna. Kemudian pada 21 Oktober 2026, perusahaan memberikan pemberitahuan resmi kepada pihak kepolisian serta Komisi Perlindungan Informasi Pribadi Jepang. Setelah proses penanganan awal, Capcom mengumumkan hasil sementara pada 22 Oktober 2026. Pada pengumuman tersebut, perusahaan menjelaskan jumlah akun terdampak dan menyampaikan permintaan maaf.
Dampak Kebocoran Informasi terhadap Keamanan Akun GAME
Sekalipun password asli pengguna tidak ditemukan dalam kebocoran, ancaman penipuan digital masih harus diwaspadai. Salah satu ancaman yang mungkin muncul adalah phishing, yakni metode memperoleh informasi dengan menyamar sebagai pihak tepercaya. Pelaku kejahatan siber berpotensi menggunakan daftar surel hasil kebocoran dengan berpura-pura menjadi tim dukungan Capcom. Pesan tersebut mungkin menyertakan permintaan login. Oleh sebab itu, pengguna sebaiknya tidak langsung mempercayai pesan tak dikenal.
Salah satu ciri pesan phishing adalah tekanan untuk segera memberikan informasi. Sebagai contoh, seseorang dapat menemukan pesan yang mengaku berasal dari dukungan akun. Email mencurigakan itu belum tentu berasal dari Capcom. Sebagai langkah perlindungan, pemain sebaiknya membuka situs resmi secara langsung. Batasi interaksi dengan pesan yang tidak dapat diverifikasi serta hindari memberikan informasi autentikasi kepada akun yang mengaku sebagai layanan pelanggan tanpa bukti. Langkah sederhana tersebut membantu menjaga keamanan identitas digital.
Upaya Capcom Memperkuat Keamanan Sistem Keanggotaan
Menanggapi kebocoran data tersebut, Capcom menjalankan langkah penanganan segera untuk mengendalikan situasi. Manajemen Capcom mengonfirmasi bahwa teknik akses tidak sah telah diketahui dan perbaikan keamanan telah dilaksanakan. Tidak hanya itu, seluruh 196 akun yang mengalami penggantian password tanpa izin sudah ditangani melalui pengaturan ulang password. Tindakan tersebut menjadi bagian dari perlindungan terhadap pengguna terdampak. Meski berbagai tindakan awal telah selesai, penyelidikan mengenai keseluruhan dampak masih berlangsung.
Pihak perusahaan turut menyediakan fasilitas dukungan pelanggan untuk memberikan informasi kepada pemilik akun. Pemilik akun yang informasinya terpapar direncanakan menerima pemberitahuan individual. Mengingat skala insiden mencapai jutaan data, komunikasi kepada pelanggan dilakukan bertahap. Namun demikian, ketiadaan pesan bukan jaminan informasi tidak terdampak. Pemilik CAPCOM ID perlu memantau komunikasi melalui kanal tepercaya. Apabila mengalami masalah login, hubungi dukungan resmi.
Pelajaran Keamanan Digital dari Serangan Siber terhadap Capcom
Serangan siber terhadap layanan keanggotaan Capcom menjadi pengingat penting mengenai perlindungan informasi pengguna dalam layanan digital gaming. Jutaan informasi pengguna CAPCOM ID termasuk dalam cakupan kebocoran, terutama alamat email dan informasi teknis login. Dalam rincian investigasi, 43 akun mengalami paparan data pribadi lebih lengkap, sedangkan 196 akun teridentifikasi mengalami modifikasi kredensial tidak sah. Perusahaan telah mengonfirmasi bahwa rincian pembayaran kartu kredit tidak terpapar dan layanan permainan tetap berjalan. Walaupun tindakan darurat telah dilakukan, pengguna tetap perlu meningkatkan kewaspadaan dengan menjaga kerahasiaan informasi login. Bagaimana pandangan Anda mengenai langkah Capcom menangani kebocoran informasi? Ceritakan pandangan Anda di kolom komentar.